


Мошенники научились сдавать через Booking несуществующее жилье — вот как работают схемы
Туристы теряют сотни евро из-за фальшивых сообщений от отелей, платят за несуществующие апартаменты и приезжают по адресам, где никто не собирался их заселять.

Миллионы людей пользуются Booking.com, чтобы забронировать жилье для отдыха. Но уже несколько лет платформа сталкивается с мошенниками, которые придумывают все более сложные способы выманивания денег у туристов.
Одна из самых распространенных схем начинается с обычного бронирования. Человек выбирает отель, оплачивает номер и получает подтверждение. Но через некоторое время ему приходит сообщение: с оплатой возникла проблема, нужно срочно подтвердить банковскую карту, иначе бронирование отменят.
Сообщение выглядит настоящим. Отправитель знает имя клиента, название отеля, даты проживания и даже номер бронирования. Более того, оно может прийти непосредственно через внутренний чат Booking.com. На самом деле за сообщением стоят мошенники. Они предлагают перейти по ссылке на поддельный сайт и ввести банковские реквизиты. Так преступники получают возможность украсть деньги.
Эта схема называется reservation hijacking — «перехват бронирования». Она далеко не новая. Как рассказывала The Guardian еще в июне 2025 года, в зафиксированных журналистами случаях люди теряли по несколько сотен фунтов.
Чтобы получить информацию о клиентах, преступники могут взламывать аккаунты отелей. Как именно это происходит, в марте 2025 года подробно рассказала Microsoft. Компания выявила масштабную фишинговую атаку на сотрудников отелей в Европе и других регионах мира.
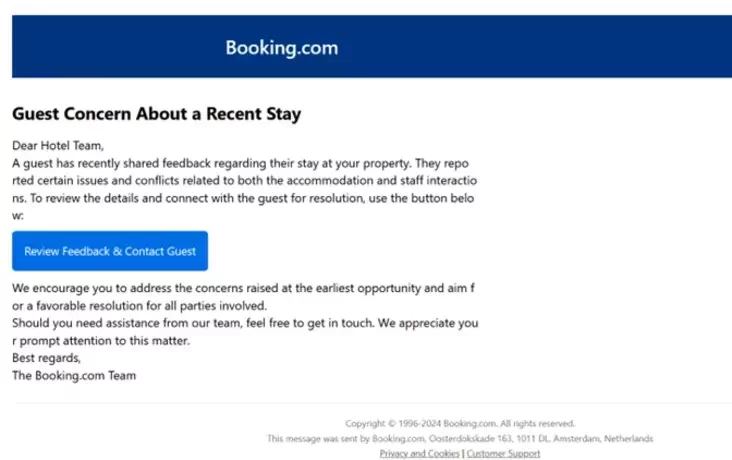
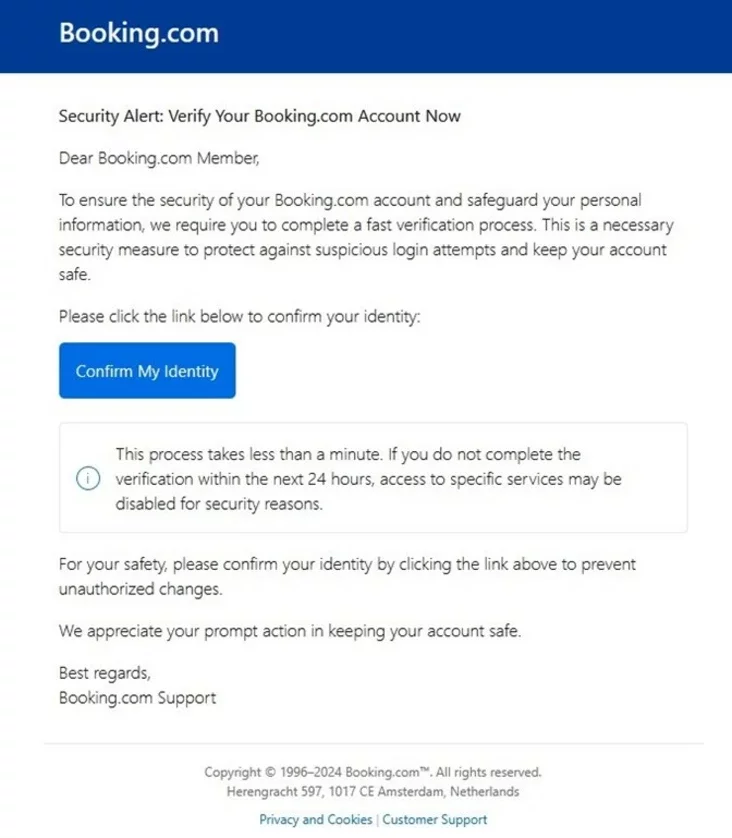
Мошенники рассылали письма от имени Booking.com. В одних сообщалось о жалобе недовольного гостя, в других — о новом бронировании или необходимости срочно подтвердить аккаунт. Письма содержали ссылку на сайт, который выглядел как Booking.com.
На поддельной странице сотруднику предлагали пройти обычную на первый взгляд проверку CAPTCHA — подтвердить, что он не робот. Но вместо этого его просили нажать определенную комбинацию клавиш и вставить команду, которую сайт автоматически скопировал в буфер обмена. Выполнение этой команды запускало загрузку вредоносной программы.
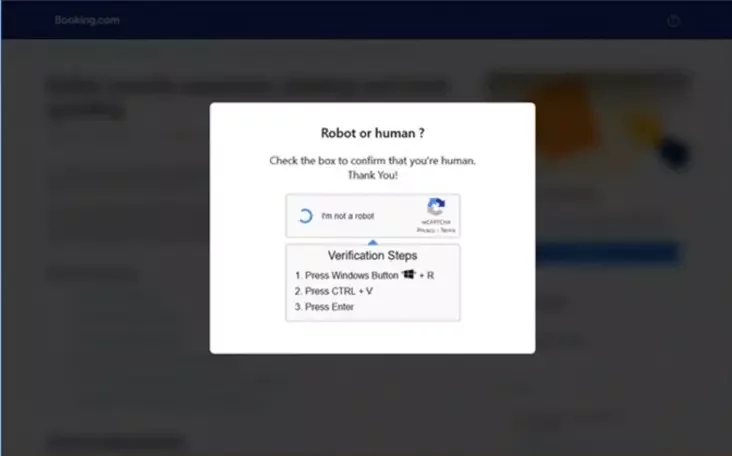
Так преступники могли похитить пароли и другие конфиденциальные данные, получить доступ к системам отеля и использовать его для финансового мошенничества. Microsoft назвала эту технику ClickFix.
По данным британского центра Action Fraud, с июня 2023 года по сентябрь 2024 года поступило 532 сообщения о мошенничестве, связанном с бронированием жилья. Общие потери пострадавших составили около 370 тысяч фунтов.
Вместо отеля — паб или здание парламента
Однако преступники не ограничиваются кражей банковских данных. Они также предлагают на Booking.com жилье, которого на самом деле нет или которое им не принадлежит.
В сентябре 2026 года британская потребительская организация Which? рассказала о случае в Лондоне. Туристы через Booking.com бронировали «люксовые апартаменты» The London Crown рядом с Тауэрским мостом. Но по указанному адресу находился обычный паб The Liberty Bounds. Его сотрудники рассказывали, что им приходилось ежедневно объяснять туристам с чемоданами, что никаких апартаментов здесь нет. Иногда приходило до 20 человек в день.

Один из пострадавших заплатил около 73 фунтов за ночлег для семьи. Через два дня после бронирования ему пришло письмо якобы от представителей апартаментов с просьбой ввести банковские реквизиты на стороннем сайте. Мужчина заподозрил мошенничество, выяснил, что по адресу находится паб, и обратился в службу поддержки Booking.com. Однако там, по его словам, предложили сначала приехать по адресу и попробовать заселиться. На тот момент у объявления уже были сотни негативных отзывов от туристов, которые не смогли найти свое жилье.

Еще один случай касался «апартаментов около Биг-Бена». Их адресом был указан Portcullis House — здание британского парламента. Туристы, приезжавшие заселяться, вместо хозяев встречали вооруженную охрану.
Позже Booking.com сообщил, что в этих двух случаях преступники получили несанкционированный доступ к аккаунтам настоящих объектов размещения и изменили информацию в объявлениях.
Booking.com знает о проблеме не первый год
Масштаб мошенничества на платформе растет уже несколько лет. Еще в 2024 году руководитель кибербезопасности Booking.com Марни Уилкинг рассказывала, что за предыдущие 18 месяцев количество случаев мошенничества выросло на 500—900%. Компания связывала это, в том числе, с развитием искусственного интеллекта, который позволяет преступникам создавать все более убедительные поддельные письма и сайты.
Рост числа жалоб, как пишет The Guardian, фиксировали и потребительские организации. Например, в Нидерландах Consumentenbond за 2025 год получила около 200 сообщений о мошенничестве, связанном с Booking.com, — вдвое больше, чем годом ранее, когда таких обращений было 89. Увеличились и потери пострадавших: с 25 до 65 тысяч евро. При этом в организации полагают, что реальные масштабы проблемы значительно больше, так как многие жертвы не сообщают о мошенничестве.
В Booking.com не раз заявляли, что инвестируют в кибербезопасность, используют искусственный интеллект для выявления подозрительных объявлений и сотрудничают с правоохранительными органами.
Однако многочисленные случаи показывают, что эти меры не всегда срабатывают. Причем для размещения фальшивого жилья иногда даже не нужны сложные хакерские атаки.
Как журналисты сдали в аренду резиденцию премьера
Проверить, насколько надежно Booking.com проверяет объявления о жилье, решили журналисты британской потребительской организации Which?. В июне 2026 года они провели эксперимент: создали объявление о сдаче однокомнатной квартиры в центре Лондона. В качестве адреса указали Даунинг-стрит, 10 — официальную резиденцию британского премьер-министра, а к объявлению приложили фотографию знаменитых черных дверей.
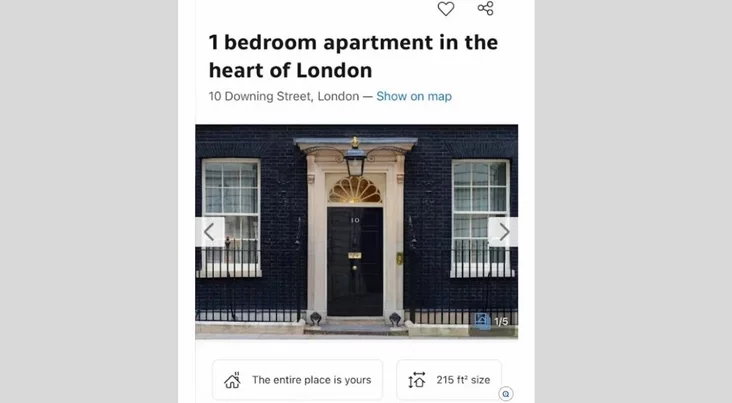
Несмотря на это, Booking.com опубликовал объявление. Журналисты настроили его так, чтобы желающие сначала отправляли запрос на бронирование, а не могли сразу заплатить. Затем они ненадолго открыли возможность бронирования и сами оформили проживание на неделю. Booking.com принял оплату за несуществующую квартиру. Причем, по данным Which?, даже через шесть недель деньги за тестовое бронирование исследователям так и не вернули.
Fancy a stay at 10 Downing Street?
We listed the Prime Minister’s famous address as a holiday rental and managed to make a test payment, publish a fake 10/10 review and even send an external weblink through @bookingcom messaging system https://t.co/B9AYoOeUVL
После этого журналисты проверили систему отзывов. Они оставили фальшивый отзыв с максимальной оценкой — 10 из 10, в котором написали, что им понравилось проводить время с Ларри — котом, который живет в резиденции премьера. Несмотря на сообщение Booking.com о том, что отзыв отправлен на проверку модераторами, он был опубликован почти сразу.
Но на этом эксперимент не закончился. Журналисты смогли отправить через внутреннюю систему сообщений Booking.com ссылку на сторонний сайт, где якобы для подтверждения бронирования нужно было ввести данные банковской карты. Именно такие сообщения используют мошенники, чтобы выманивать деньги у туристов.
О результатах эксперимента исследователи сообщили Booking.com. Однако фальшивое объявление удалили только 27 августа — более чем через два месяца после его создания и после неоднократных обращений журналистов.
В Booking.com заявили, что эксперимент не отражает ситуации с подавляющим большинством объявлений. В компании заверили, что используют различные механизмы проверки и искусственный интеллект, которые позволяют выявлять и удалять большинство мошеннических предложений в течение суток.
За Booking взялась Еврокомиссия
На фоне многочисленных жалоб и журналистских расследований 21 октября 2026 года Еврокомиссия начала официальное расследование в отношении Booking.com. Регуляторы хотят выяснить, достаточно ли платформа делает для защиты пользователей от мошенников.
Проверка затронет как фальшивые объявления о жилье, так и «перехваты бронирования», когда преступники выдают себя за представителей отелей и выманивают деньги у туристов. Отдельно Еврокомиссия изучит, достаточно ли четко платформа обозначает платные рекламные предложения в результатах поиска.
Как пишет The Guardian, представитель Еврокомиссии назвал усилия Booking.com в борьбе с мошенничеством «абсолютно неудовлетворительными». В самой компании заверяют, что сотрудничают с регуляторами и продолжают совершенствовать системы безопасности.
Если выяснится, что Booking.com нарушает европейский Закон о цифровых услугах (DSA), компании может грозить штраф до 6% годового оборота.


Комментарии